
HKSブログ
【セキュリティ対策】 中小企業が今から備えたい「SCS評価制度」とは
今回は、2027年3月頃の運用開始が予定されている「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」についてご紹介します。
「サイバーセキュリティは大企業やIT企業の問題」と考えている中小企業経営者の方もいらっしゃるのではないでしょうか。しかし、企業同士がクラウドやシステム、データでつながる現在では、1社のセキュリティ事故が取引先や委託元にも影響を及ぼす可能性があります。
IPA(独立行政法人情報処理推進機構)は2026年10月9日、不正アクセスによる情報漏えい等の事案が相次いでいることを踏まえ、経営者がサイバーセキュリティを重要な経営課題として認識し、自社だけでなく取引先や委託先を含むサプライチェーン全体に目配りするよう注意喚起しました。
こうした中で始まるのが、企業のセキュリティ対策状況を共通の基準で評価・可視化するSCS評価制度です。
今後は「価格」「品質」「納期」だけでなく、「安心して取引できる会社か」という視点が、取引先選定の一つの材料になる可能性があります。
今回お伝えしたいポイント1. SCS評価制度は、企業のセキュリティ対策を「共通のものさし」で可視化する制度
2.制度自体は任意だが、企業間取引で求める水準として活用されることが想定
3.中小企業は制度開始を待たず、今から自社の弱点を把握して対策を進めることが重要
なぜ今「SCS評価制度」が必要なのか
近年、サプライチェーンを通じたサイバー攻撃が問題になっています。大企業が十分な対策を行っていても、業務委託先や取引先のセキュリティが弱ければ、そこを経由して情報漏えいや業務停止につながる可能性があります。
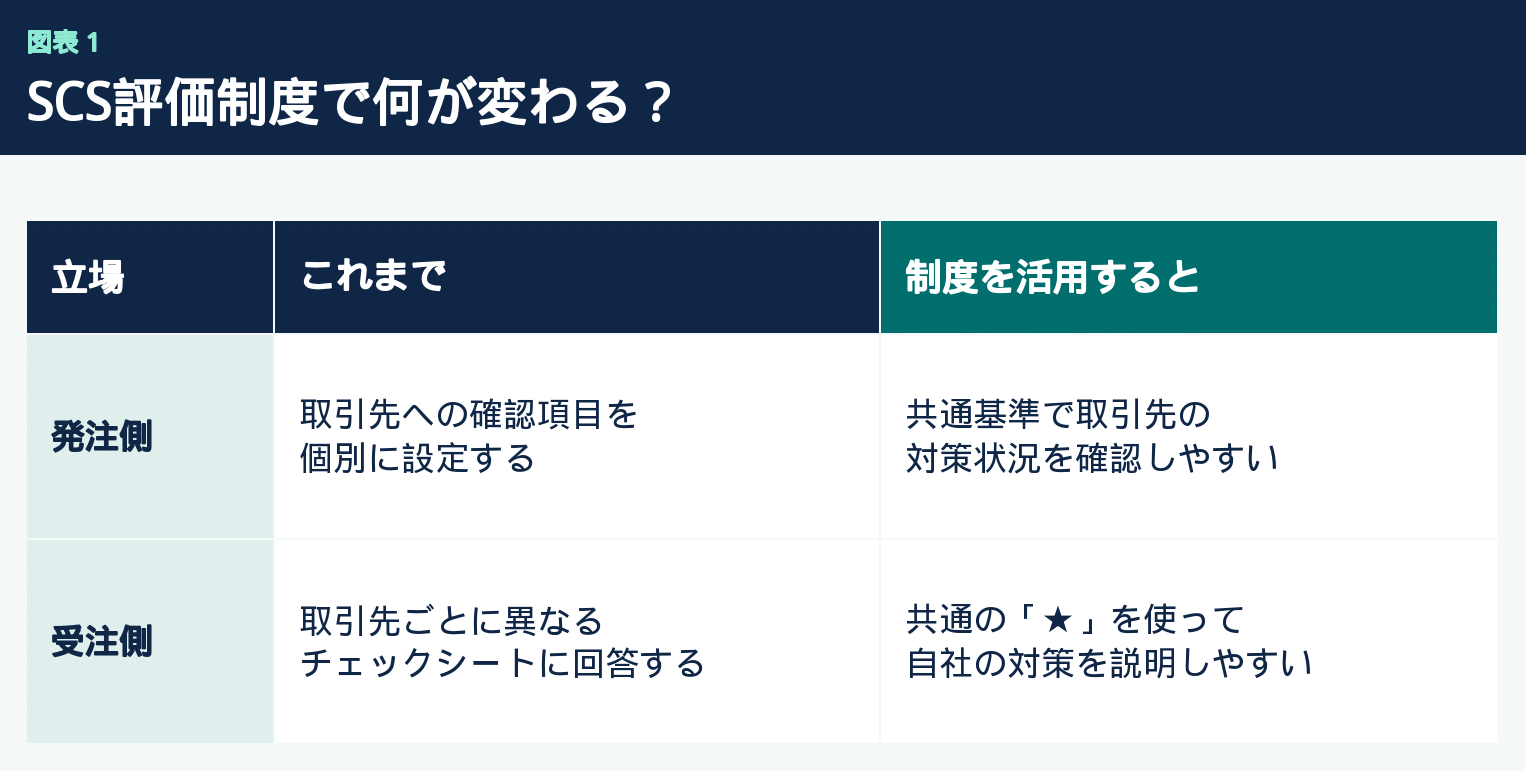
一方、発注企業からすると、取引先がどの程度の対策をしているかを外部から判断することは簡単ではありません。反対に受注側では、複数の取引先からそれぞれ異なるチェックシートや対策を求められ、対応負担が大きくなるケースがあります。
そこで経済産業省と内閣官房国家サイバー統括室が制度構築を進め、IPAが運営するのがSCS評価制度です(制度の詳細はこちら)。
制度では、サプライチェーンを構成する企業のIT基盤について必要な対策を段階別に示し、セキュリティ要件適合評価及びラベリング制度として実施状況を「★」の数で可視化します。
経済産業省は、2社間の取引契約等において、委託元が委託先に必要な★の水準を示し、対策状況を確認する利用方法を想定しています。つまり、単なる「セキュリティの認定マーク」ではなく、発注側と受注側の双方が使う共通言語としての役割が期待されています。
「★3」と「★4」は何が違う?
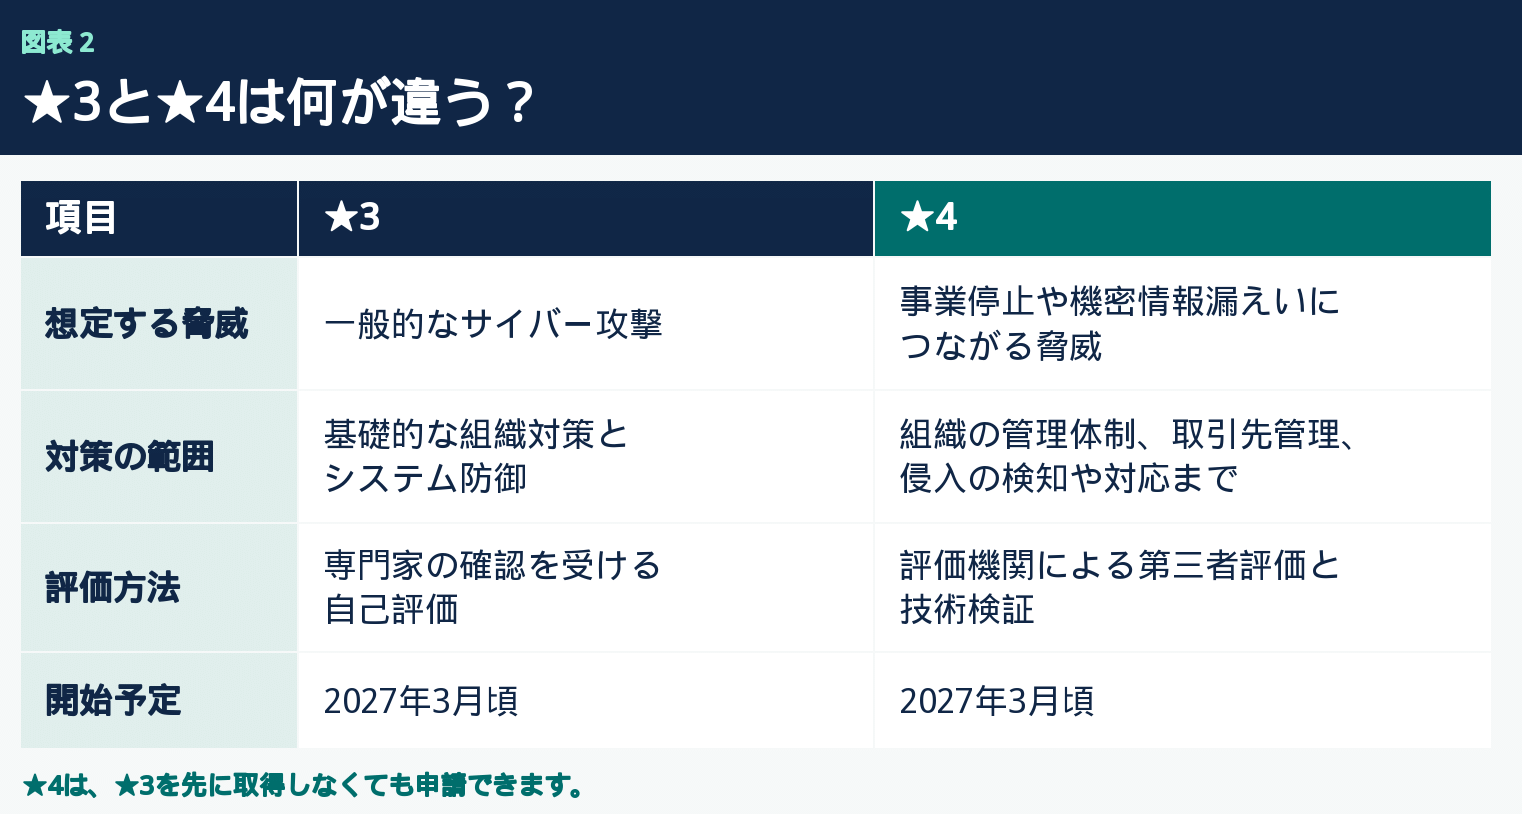
SCS評価制度では、★3(Basic)から★5(Advanced)までの段階的な対策レベルを設定し、星の数は、企業が担う役割や取り扱う情報のリスクに応じて要求される対策水準が定められています。2027年3月から★3と★4についての運用開始が予定されており、★5については運用開始時期が未定です。
なお、★1および★2は、IPAが推進する中小企業向けの自己宣言制度である 「SECURITY ACTION」に該当し、SCS評価制度における基礎的なレベルを指すため、取り組みを始める意思表示という意味合いを持ちます。
★3は、広く認知された脆弱性などを悪用する一般的なサイバー攻撃に対処できることを想定した水準です。基礎的な組織対策やシステム防御策を中心に、取得希望企業自身が自己評価を行い、「26要求事項/81評価基準」の要件を満たすセキュリティ専門家の確認を受けます。その後、経営層による自己適合宣誓を含めてIPAへ申請します。
一方、★4は、初期侵入の防御だけでなく、侵入された場合の被害拡大防止、インシデント対応、取引先管理など、より包括的な対策を求める水準です。★4では評価機関による第三者評価と技術検証が必要になり、「43要求事項・153評価基準」の要件を満たしていることが確認されます。
なお、★3を先に取得しなければ★4を取得できないわけではありません。自社の役割、取り扱う情報、取引先から求められる水準などを踏まえて検討することになります。また、特定のEDRやセキュリティ製品を購入すれば取得できる制度でもありません。
任意制度でも「自社には関係ない」とは限らない
SCS評価制度そのものは任意です。すべての中小企業に★取得が法律上義務付けられるものではありません。
ただし、経済産業省は企業間の取引契約等で、委託元が委託先に必要な★の水準を示す利用を想定しています。今後、大企業や重要な情報を扱う企業との取引で、「どのようなセキュリティ対策を行っていますか」「SCSではどの水準を満たしていますか」と確認される場面が出てくる可能性があります。
特に、個人情報を預かる企業、システム開発・クラウドサービス企業、設計図面や技術情報を扱う製造業などでは、セキュリティ対応を説明できること自体が取引上の信用につながる可能性があります。
セキュリティ対策は「売上を生まないコスト」と考えられがちですが、取引継続や新規受注の前提になれば、「守り」だけではなく営業力や信用力を支える投資という見方も必要になります。
中小企業で怖いのは「自社の被害」だけではない
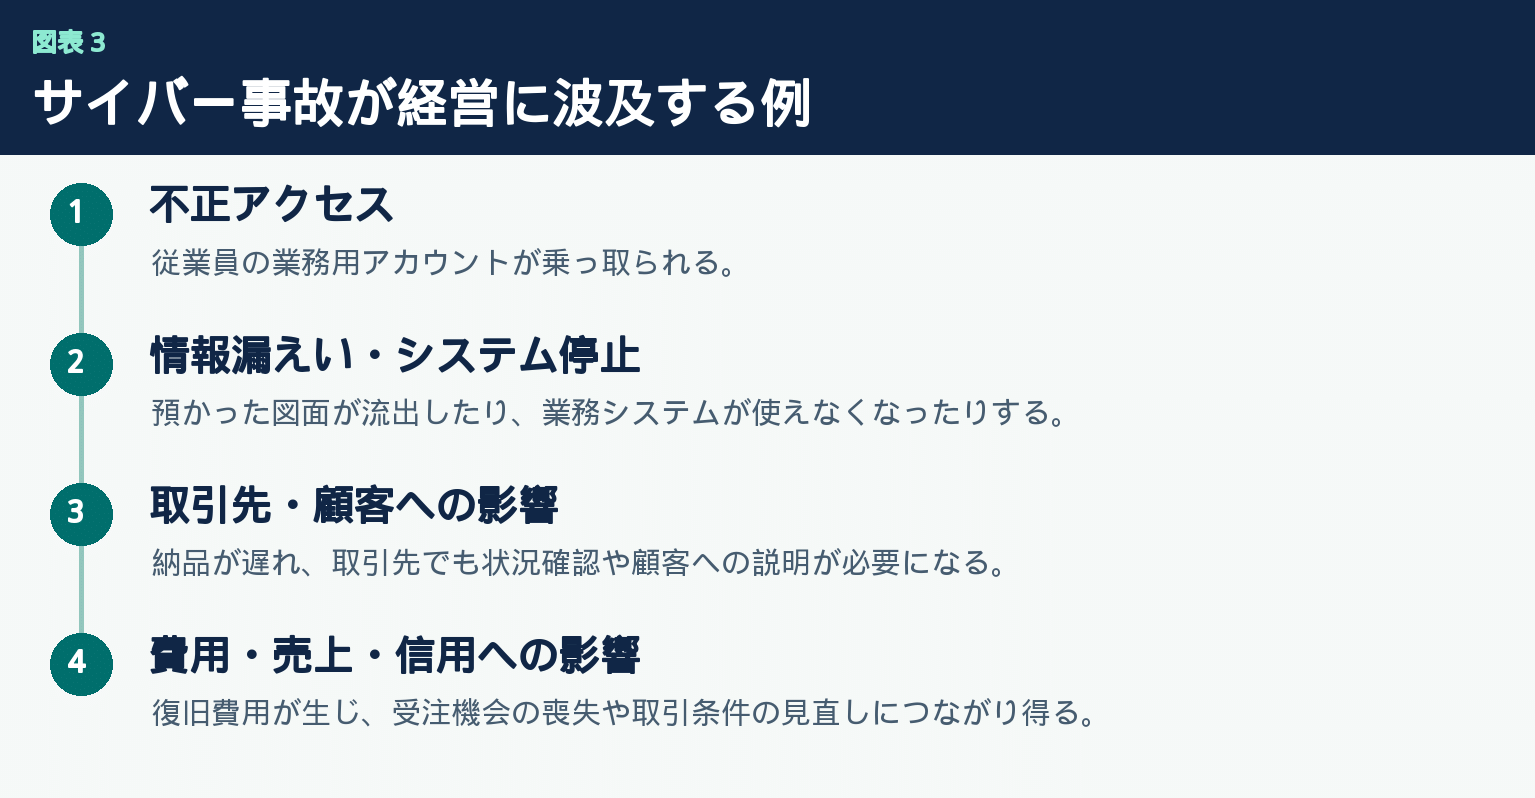
例えば、取引先から預かった顧客情報や図面が漏えいした場合、自社だけでなく取引先にも被害が広がります。自社のメールアカウントが乗っ取られ、取引先へ不正メールが送信されることも考えられます。
その結果、復旧費用だけでなく、業務停止、顧客対応、取引先への説明、信用低下、場合によっては取引条件の見直しにつながる可能性があります。
制度開始前の今、中小企業がやっておきたいこと
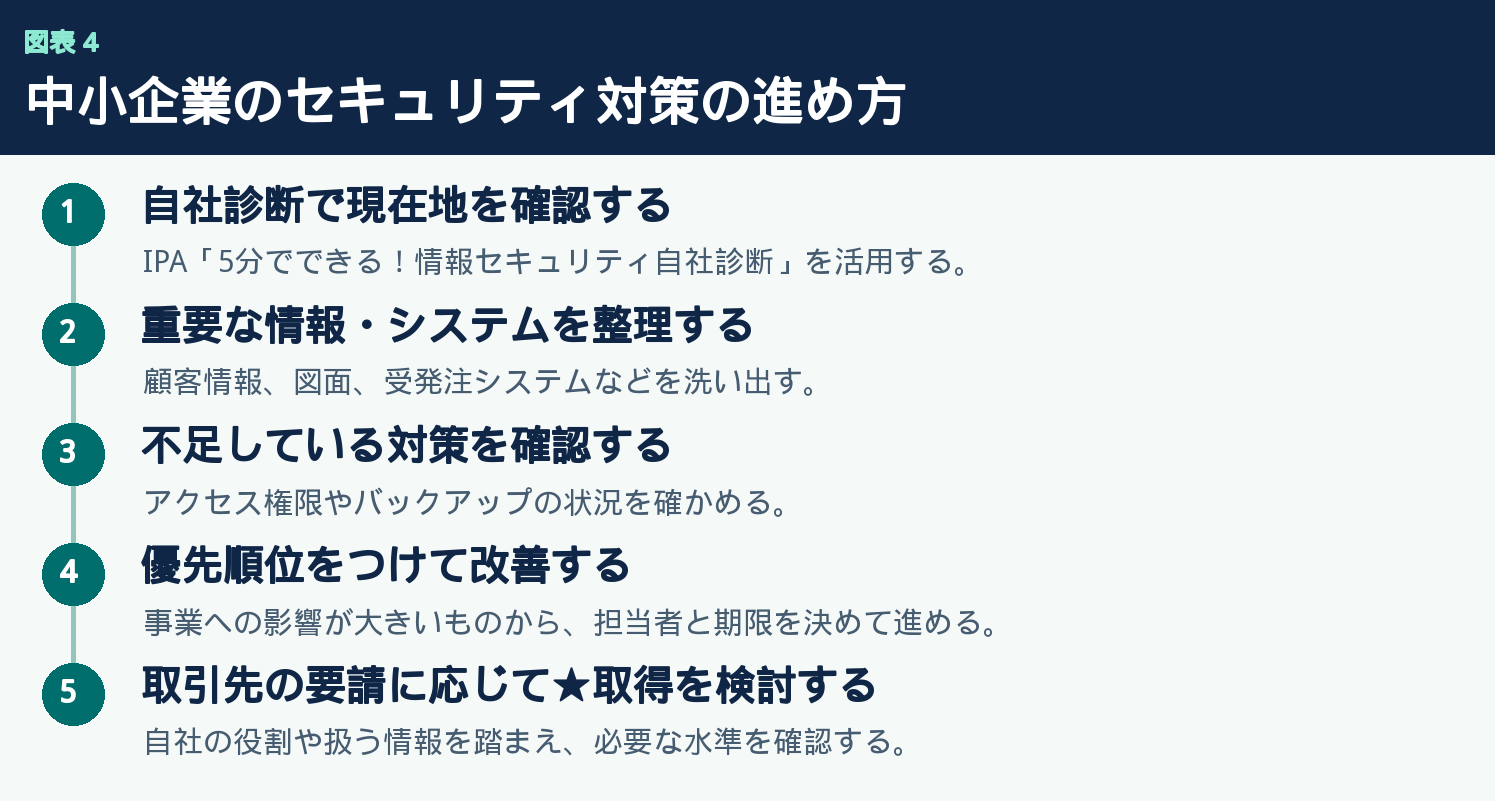
いきなり★取得を目指したり、高価な製品を導入したりする必要はありません。まずおすすめしたいのが、IPAの「5分でできる!情報セキュリティ自社診断」です。
自社診断チェックリスト → こちら
IPAは2026年3月、「中小企業の情報セキュリティ対策ガイドライン」を第4.0版へ改訂しました。付録として25項目の自社診断が用意され、2026年9月には解説編も公開されています。
中小企業の情報セキュリティ対策ガイドライン → こちら
確認項目は、OSやソフトウェアを最新にしているか、重要データをバックアップしているか、パスワードを適切に管理しているか、不審メールへの対応を従業員へ周知しているか、事故時の連絡体制を決めているか、といった基本的な内容です。
さいごに
今回は、2027年3月頃から運用開始が予定されているSCS評価制度についてご紹介しましたが、いかがでしたでしょうか。
SCS評価制度は、企業のセキュリティ対策を共通の基準で評価・可視化し、サプライチェーン全体のセキュリティ水準を高めるための仕組みです。制度自体は任意ですが、企業間取引で必要な対策水準を確認するための活用が想定されています。
重要なのは、「★を取ること」を目的にすることではありません。まず、自社がどのような情報やシステムを持ち、どこが止まると事業に影響するのかを把握し、必要な対策を進めることです。
セキュリティ対策は「ITの問題」ではなく、取引先からの信頼を守り、事業を継続するための経営課題になっています。
まずはIPAの「5分でできる!情報セキュリティ自社診断」を活用して、自社の現在地を確認するところから始めてみてはいかがでしょうか。
なお、HKSでは中小企業の経営支援、補助金申請支援において、多くの支援実績がございますので、よろしければご相談下さい!
今回は以上となります。最後までお読みいただきありがとうございました。
\ 最新情報をチェック /

ハイブリッド経営サポート(HKS)パートナー、中小企業診断士、認定経営革新等支援機関
ひとこと:資金繰り、事業計画の策定支援を得意としています。補助金制度を活用して、中小企業やスタートアップ企業の事業成長や経営改善、課題解決に貢献できるよう、分かりやすく役立つ情報を提供します。